ნიდერლანდებში კიბერუსაფრთხოების ინციდენტების შესახებ შეტყობინების ვალდებულებას არეგულირებს კიბერუსაფრთხოების შესახებ კანონი ( Cyberbeveiligingswet , Cbw), რომელიც ძალაში შევიდა 2026 წლის 15 აგვისტოს და ჩაანაცვლა ქსელური და ინფორმაციული სისტემების უსაფრთხოების შესახებ კანონი ( Wet beveiliging netwerk-en informationsystemen , Wbni). კანონით გათვალისწინებული ორგანიზაციები ვალდებულნი არიან მნიშვნელოვანი ინციდენტის შესახებ შეტყობინება გამოვლენიდან 24 საათის განმავლობაში წარადგინონ, 72 საათის განმავლობაში უფრო სრული შეტყობინება წარადგინონ და საბოლოო ანგარიში ერთი თვის განმავლობაში წარადგინონ. ანგარიშები ეროვნული კიბერუსაფრთხოების ცენტრის (NCSC) პორტალის მეშვეობით გადის, რომელიც მათ შესაბამის CSIRT-სა და კომპეტენტურ ხელმძღვანელს გადასცემს.
Cbw ახორციელებს NIS2 დირექტივას და გაჩნდა კრიტიკული ერთეულების მდგრადობის შესახებ კანონთან ( Wet weerbaarheid kritikieke entiteiten , Wwke) ერთად, რომელიც ახორციელებს CER დირექტივას და აკისრებს ფიზიკურ მდგრადობას და ანგარიშგების ვალდებულებებს დაახლოებით ხუთას ორგანიზაციას, რომლებიც კრიტიკულ ერთეულებად არიან მიჩნეულნი. ჩვენი უფრო ფართო სახელმძღვანელო NIS2-ისა და ნიდერლანდების კიბერუსაფრთხოების შესახებ სრულად მოიცავს ზრუნვის ვალდებულებას; ეს სტატია განსაზღვრავს, თუ ვინ ექცევა ანგარიშგების რეჟიმის ქვეშ, როდის კვეთს ინციდენტი ზღვარს, რომელი ანგარიშები უნდა წარედგინოს როდის, რომელი ორგანო იღებს მათ და როგორ ურთიერთქმედებს ეს ვალდებულება GDPR-ის ან DORA-ს შესაბამისად უკვე გათვალისწინებულ შეტყობინების ვალდებულებებთან.
რომელ ორგანიზაციებს ეხება ანგარიშგების ვალდებულება
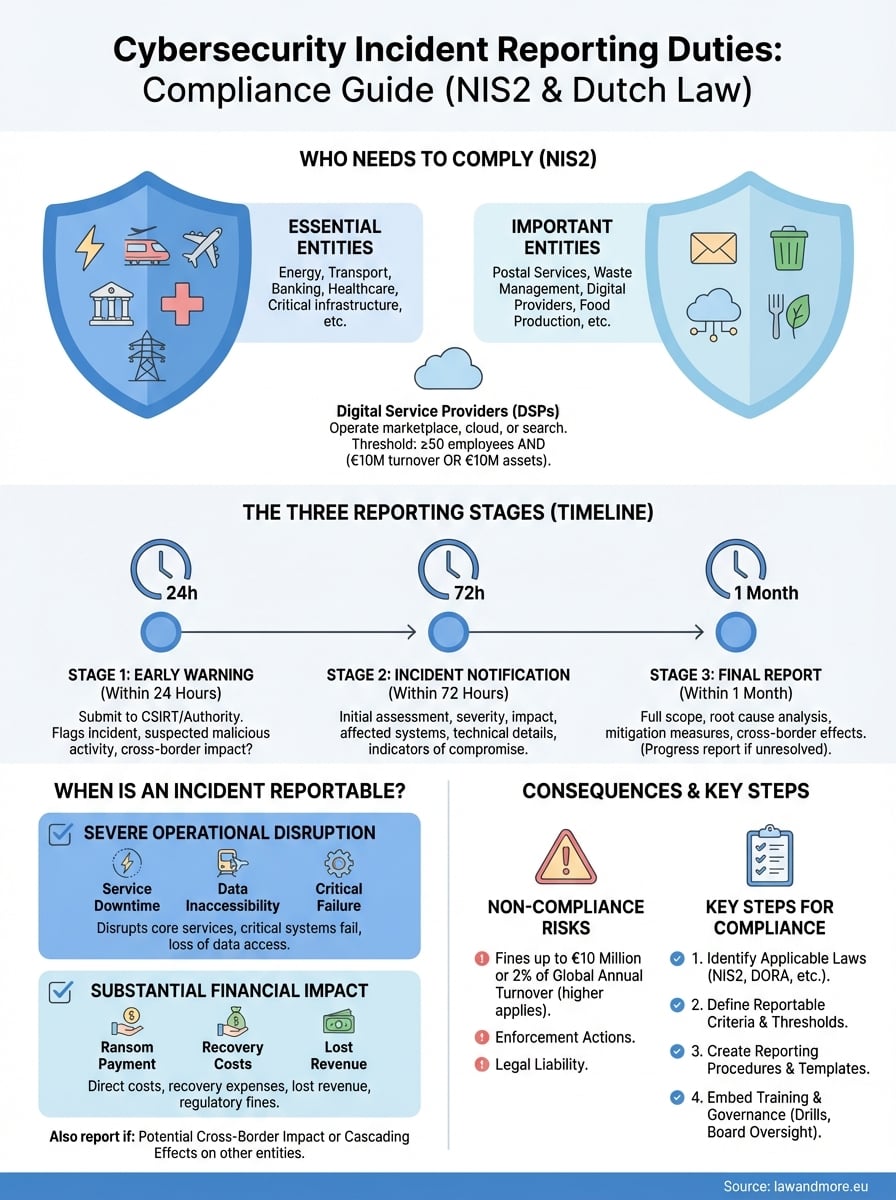
Cbw ვრცელდება აუცილებელ და მნიშვნელოვან სუბიექტებზე თვრამეტი სექტორის მასშტაბით. აუცილებელ სუბიექტებს შორისაა ენერგეტიკა, ტრანსპორტი, საბანკო საქმე, ფინანსური ბაზრის ინფრასტრუქტურა, ჯანდაცვა, სასმელი წყალი, ჩამდინარე წყლები, ციფრული ინფრასტრუქტურა, საინფორმაციო და საკომუნიკაციო ტექნოლოგიების მომსახურების მართვა, საჯარო ადმინისტრირება და კოსმოსი. მნიშვნელოვანი სუბიექტები მოიცავს საფოსტო და კურიერულ მომსახურებას, ნარჩენების მართვას, ქიმიკატებისა და საკვების წარმოებას, სამედიცინო მოწყობილობების, კომპიუტერებისა და სატრანსპორტო საშუალებების წარმოებას, ციფრულ პროვაიდერებს, როგორიცაა ონლაინ ბაზრები, საძიებო სისტემები და სოციალური პლატფორმები და კვლევითი ორგანიზაციები.

სექტორის ფარგლებში კლასიფიკაციას, როგორც წესი, ზომა განსაზღვრავს. არსებითი სექტორის მსხვილი ორგანიზაციები არსებითი ერთეულებია, საშუალო ზომის ორგანიზაციები მნიშვნელოვანი ერთეულები, ხოლო საშუალო ზომის ზღვარზე ნაკლები ორგანიზაციები, როგორც წესი, აქტის მოქმედების სცილდება. ზომის ამ წესს აქვს გამონაკლისები: DNS სერვისების პროვაიდერები, ზედა დონის დომენის რეესტრები, სანდო სერვისის პროვაიდერები, საჯარო ელექტრონული საკომუნიკაციო ქსელებისა და სერვისების პროვაიდერები და საჯარო ადმინისტრაციის ნაწილები აქტის მოქმედების სქემის მიხედვით ხვდებიან ზომის მიუხედავად, ისევე როგორც ორგანიზაციები, რომლებიც საზოგადოებისთვის კრიტიკულად მნიშვნელოვანი სერვისის ერთადერთი პროვაიდერები არიან ან რომელთა დარღვევას მნიშვნელოვანი გავლენა ექნება. ანგარიშგების ვადები არ იცვლება, ის არ ცვლის ზედამხედველობის ინტენსივობას და ჯარიმის ზედა ზღვრულ ოდენობას.
რეგისტრაცია ანგარიშგებაზე ადრე მოდის
ორგანიზაცია, რომელიც Cbw-ს დაქვემდებარებაში შედის, ვალდებულია დარეგისტრირდეს NCSC-ის მიერ წარმოებულ ეროვნულ ერთეულთა რეესტრში, სხვა საკითხებთან ერთად მიუთითოს მისი სექტორი, ინციდენტებთან დაკავშირებული საკონტაქტო ინფორმაცია და ინტერნეტ დომენური სახელები, რომლებზეც ის პასუხისმგებელია. რეგისტრაცია არ არის ფორმალობა, რომელიც შეიძლება დაელოდოს პირველ ინციდენტს: რეესტრი არის ის, თუ როგორ იციან CSIRT-მა და ხელმძღვანელმა თქვენი ვინაობა და პორტალის მეშვეობით ანგარიშგება გულისხმობს, რომ თქვენ მასში ხართ. რეგისტრირებული მონაცემების ცვლილებები უნდა გადაეცეს.
რეგისტრაციასთან ერთად, კანონი ითვალისწინებს ზრუნვის ვალდებულებას. სუბიექტებმა უნდა მიიღონ შესაბამისი და პროპორციული ტექნიკური, ოპერატიული და ორგანიზაციული ზომები მათი ქსელისა და საინფორმაციო სისტემების რისკების წინააღმდეგ, რაც უფრო დეტალურად არის აღწერილი კიბერუსაფრთხოების შესახებ დადგენილებაში ( Cyberbeveiligingsbesluit ) და სამინისტროს წესებში. კანონი ასევე პასუხისმგებლობას უმაღლეს დონეზე აკისრებს: მმართველი ორგანო ამტკიცებს რისკების მართვის ზომებს, პასუხისმგებელია შესაბამისობაზე და უნდა გაიაროს კიბერუსაფრთხოების რისკებთან დაკავშირებული ტრენინგი. ეს ანგარიშვალდებულება ერთ-ერთი პრაქტიკული განსხვავებაა ძველი Wbni-სგან და ეს უფრო მმართველობის საკითხია, ვიდრე IT საკითხი. ის კიბერუსაფრთხოების სისხლის სამართლის მხარესთან ერთად დგას, რომელზეც ჩვენი შენიშვნა კიბერდანაშაული III აქტის შესახებ საწყის წერტილს წარმოადგენს. ჩვენი მიმოხილვა შესაბამისობის ჩარჩოებთან დაკავშირებით, რომელთა გათვალისწინებაც ჰოლანდიურ ბიზნესს უწევს, მას კონტექსტში ათავსებს.
როდესაც ინციდენტი ხდება შესატყობინებელი
გამომწვევი მიზეზი არის მნიშვნელოვანი ინციდენტი და არა ნებისმიერი ინციდენტი. ინციდენტი მნიშვნელოვანია მაშინ, როდესაც ის იწვევს ან შეუძლია გამოიწვიოს მომსახურების სერიოზული ოპერაციული შეფერხება ან შესაბამისი სუბიექტისთვის ფინანსური ზარალი, ან როდესაც მან გავლენა მოახდინა ან შეუძლია გავლენა მოახდინოს სხვა ფიზიკურ ან იურიდიულ პირებზე მნიშვნელოვანი მატერიალური ან არამატერიალური ზიანის მიყენებით. საათი იწყება გამოვლენისთანავე და არა გამოძიების დასრულებით, ამიტომ პირველი გადაწყვეტილება უნდა იქნას მიღებული არასრული ინფორმაციის საფუძველზე.

რადგან საკანონმდებლო კრიტერიუმი ღიაა, სექტორის სპეციფიკური ზღვრები და სახელმძღვანელო პრინციპები ავსებს მას. მნიშვნელობის შეფასებისას მნიშვნელოვანია კითხვები, თუ რამდენ ხანს იყო სერვისი მიუწვდომელი და რამდენი მიმღებისთვის, მოხდა თუ არა მონაცემებზე წვდომა ან მათი შეცვლა ავტორიზაციის გარეშე და რომელ კატეგორიებში, აღწევს თუ არა შედეგები სხვა წევრ სახელმწიფოებს, აფერხებს თუ არა ინციდენტი თქვენს მიერ სხვა აუცილებელი ან მნიშვნელოვანი სუბიექტებისთვის მიწოდებულ მომსახურებას და რამდენი დროა მოსალოდნელი აღდგენისთვის. კასკადური ეფექტები თავისთავად ითვლება: ღრუბლოვანი პროვაიდერი, რომლის დარღვევაც აფერხებს საავადმყოფოს, ანგარიშს წარადგენს ამ შეფერხების საფუძველზე და არა მხოლოდ საკუთარი დანაკარგების საფუძველზე.
ღია ნორმაზე გონივრული რეაგირება არის თქვენი საკუთარი ზღვრის ჩამოწერა, სანამ რამე მოხდება. მოკლე შიდა კლასიფიკაციის სტანდარტი, რომელიც თანმიმდევრულად გამოიყენება და ჩაწერილია, არის როგორც ოპერატიული დახმარება, ასევე კეთილსინდისიერების დასტური, თუ ხელმძღვანელი მოგვიანებით იკითხავს, თუ რატომ არ იქნა შეტყობინებული კონკრეტული ინციდენტი.
სამი ანგარიში და მათი წარდგენის ბოლო ვადა
ანგარიშგების ვალდებულება ეტაპობრივად ხორციელდება. მნიშვნელოვანი ინციდენტის შესახებ ინფორმაციის მიღებიდან 24 საათის განმავლობაში თქვენ წარადგენთ ადრეულ გაფრთხილებას, სადაც მითითებულია, სავარაუდოა თუ არა ინციდენტი გამოწვეული იყოს უკანონო ან მავნე ქმედებებით და შეიძლება თუ არა მას ჰქონდეს საზღვრებს გარეთ შედეგები. 72 საათის განმავლობაში თქვენ წარადგენთ ინციდენტის შეტყობინებას, რომელიც აახლებს ადრეულ გაფრთხილებას ინციდენტის საწყისი შეფასებით, მისი სიმძიმითა და ზეგავლენით და, თუ ეს შესაძლებელია, კომპრომეტირების ინდიკატორებით. ინციდენტის შეტყობინებიდან ერთი თვის განმავლობაში თქვენ წარადგენთ საბოლოო ანგარიშს, რომელიც მოიცავს ინციდენტის დეტალურ აღწერას, მის სიმძიმესა და შედეგებს, საფრთხის ან ძირითადი მიზეზის ტიპს, გამოყენებულ შემამსუბუქებელ ზომებს და, სადაც ეს შესაძლებელია, საზღვრებს გარეთ ზეგავლენას.

თუ ინციდენტი თვის გასვლის შემდეგაც გრძელდება, თქვენ წარადგენთ პროგრესის ანგარიშს, რასაც მოჰყვება საბოლოო ანგარიში ინციდენტის განხილვიდან ერთი თვის განმავლობაში. ამ სქემასთან ერთად ორი უფრო მოკლე ვადაა გათვალისწინებული. ნდობის მომსახურების მიმწოდებლები ნდობის მომსახურების მიწოდებაზე მოქმედი ინციდენტის შესახებ 24 საათის განმავლობაში აცხადებენ 72 საათის ნაცვლად. ხოლო იმ შემთხვევაში, თუ მნიშვნელოვანი ინციდენტი გავლენას ახდენს თქვენი მომსახურების მიმღებებზე, თქვენ დაუყოვნებლივ უნდა აცნობოთ ამ მიმღებებს ინციდენტის შესახებ და, თუ საფრთხე ამას მოითხოვს, იმ ზომების ან საშუალებების შესახებ, რომელთა მიღებაც მათ თავად შეუძლიათ.
ვინ იღებს თქვენს ანგარიშს
თქვენ NCSC პორტალის მეშვეობით აგზავნით შეტყობინებებს და იქიდან შეტყობინება გადაეცემა თქვენს სექტორზე პასუხისმგებელ CSIRT-ს და მის ზედამხედველ ზედამხედველს. ეს ერთიანი შესვლის წერტილი განზრახ გამარტივებულია: თქვენ არ გჭირდებათ პასუხისმგებლობების განაწილების შემუშავება დროის ზეწოლის ქვეშ. ზედამხედველობა თავად სექტორული რჩება. ნიდერლანდების ციფრული ინფრასტრუქტურის ორგანო ( Rijksinspectie Digitale Infrastructuur , RDI) ზედამხედველობს ციფრულ ინფრასტრუქტურას, ციფრულ პროვაიდერებს და ცენტრალური მთავრობის უმეტეს ნაწილს; ადამიანის გარემოსა და ტრანსპორტის ინსპექცია (ILT) ზედამხედველობს წყლის ორგანოებს და ტრანსპორტის ნაწილებს; ჯანდაცვას ჯანმრთელობისა და ახალგაზრდობის მზრუნველობის ინსპექცია (IGJ) ევალება; ხოლო ფინანსურ სექტორს ზედამხედველობენ De Nederlandsche Bank და ნიდერლანდების ფინანსური ბაზრების ორგანო. იმის დადასტურება, თუ რომელი ზედამხედველი ფარავს თქვენს სექტორს და მისი საკონტაქტო ინფორმაციის თქვენს ინციდენტების გეგმაში ჩაწერა ხუთწუთიანი სავარჯიშოა, რომლის კარგად შესრულება დილის სამ საათზე შეუძლებელია.
როდესაც სხვა ანგარიშგების მოვალეობები ერთმანეთს ემთხვევა
ერთი ინციდენტი იშვიათად იწვევს ერთჯერად ვალდებულებას. როდესაც ინციდენტი ეხება პერსონალურ მონაცემებს, პარალელურად გამოიყენება GDPR: პერსონალური მონაცემების დარღვევის შესახებ უნდა ეცნობოს ნიდერლანდების მონაცემთა დაცვის ორგანოს მისი შეცნობიდან 72 საათის განმავლობაში, თუ ნაკლებად სავარაუდოა, რომ ეს გამოიწვევს რისკს პირებისთვის, ხოლო თავად მონაცემთა სუბიექტები უნდა იყვნენ ინფორმირებულნი, თუ მათი უფლებებისა და თავისუფლებების რისკი მაღალია. ეს ვალდებულება დამოუკიდებელია Cbw-სგან, ვრცელდება სხვა ორგანოზე და ფასდება სხვა ზღვრით, ხოლო იმ შემთხვევაში, თუ ინციდენტი მოხდა დამმუშავებელთან, მონაცემთა დამუშავების შეთანხმებაში როლების განაწილება განსაზღვრავს, თუ ვინ ვის აცნობებს, როგორც ეს მითითებულია მონაცემთა დაცვის ზოგადი რეგულაციის ჩვენს სახელმძღვანელოში.
ფინანსური სუბიექტები წარმოადგენენ Cbw რეჟიმის მთავარ გამონაკლისს და არა მის დამატებას. ციფრული ოპერაციული მდგრადობის შესახებ კანონი (DORA) შეიცავს საკუთარ წესებს ICT რისკების მართვისა და კომპეტენტური ფინანსური ზედამხედველისთვის ICT-სთან დაკავშირებული ძირითადი ინციდენტების შესახებ ანგარიშგების შესახებ და იმ შემთხვევაში, თუ ეს წესები სულ მცირე ეკვივალენტურია, ისინი ცვლის შესაბამის NIS2 ვალდებულებებს. შესაბამისად, ბანკი ან დამზღვევი აცნობებს მნიშვნელოვან ICT ინციდენტს De Nederlandsche Bank-ს ან ნიდერლანდების ფინანსური ბაზრების ორგანოს DORA-ს ფარგლებში და არეგისტრირებს თავის სახელშეკრულებო შეთანხმებებს ICT მესამე მხარის პროვაიდერებთან DORA-ს მიერ მოთხოვნილი ინფორმაციის რეესტრში; ეს არ ახდენს Cbw-ს ფარგლებში ამ ანგარიშგების დუბლირებას. ელექტრონული საკომუნიკაციო ქსელებისა და მომსახურების პროვაიდერებს ტელეკომუნიკაციების შესახებ კანონის თანახმად, აქვთ საკუთარი უწყვეტობის შესახებ შეტყობინების ვალდებულებები, ხოლო კრიტიკული სუბიექტების სტატუსით მინიჭებული ორგანიზაციები Wwke-ს ფარგლებში აცხადებენ შეფერხებების შესახებ. იმის დადგენა, თუ რომელი მათგანი გეხებათ თქვენ, ინციდენტამდე, ყველაზე სასარგებლო მოსამზადებელი ნაბიჯია.
რა მოხდება, თუ დაგვიანებით ან საერთოდ არ გამოცხადდებით
ცენტრალური ბანკის (Cbw) ზედამხედველებს აქვთ ჩვეულებრივი ადმინისტრაციული ინსტრუმენტები და კიდევ უფრო მეტი. მათ შეუძლიათ მოითხოვონ ინფორმაცია, შეუკვეთონ აუდიტი, მისცენ სავალდებულო ინსტრუქციები, დააწესონ ჯარიმის გადახდის ( last onder dwangsom ) შემცველი ბრძანება და დააწესონ ადმინისტრაციული ჯარიმა. NIS2 მოითხოვს, რომ წევრ სახელმწიფოებს ხელმისაწვდომი გახადონ მაქსიმალური ჯარიმები მინიმუმ ათი მილიონი ევროს ან მსოფლიო წლიური ბრუნვის ორი პროცენტის ოდენობით აუცილებელი სუბიექტებისთვის, რომელიც უფრო მაღალია, და მინიმუმ შვიდი მილიონი ევროს ან 1.4 პროცენტის ოდენობით მნიშვნელოვანი სუბიექტებისთვის; ნიდერლანდების მაქსიმუმები თავად ცენტრალური ბანკშია განსაზღვრული. აუცილებელი სუბიექტებისთვის დირექტივა ასევე საშუალებას აძლევს ზედამხედველს, უკიდურეს შემთხვევაში, შეაჩეროს სერტიფიცირება ან ავტორიზაცია და აუკრძალოს პირს მენეჯმენტის ფუნქციების განხორციელება.
ინციდენტი მხოლოდ ადმინისტრაციული ხასიათისა არ არის. საჯაროდ ცნობილი ინციდენტის შემდეგ, მომხმარებლებისა და კონტრაქტის მხარეების მხრიდან კითხვები ჩნდება, ხოლო დაგვიანებული ან არასრული ანგარიში ასუსტებს ორგანიზაციის პოზიციას ნებისმიერ შემდგომ დავაში. დირექტორებისა და კომპანიების იურიდიული პასუხისმგებლობის შესახებ ჩვენი შენიშვნა განმარტავს, თუ რა ადგილი უკავია ამ ინციდენტს ორგანიზაციის ფარგლებში.
პროცედურის შექმნა, რომელიც რეალურ ინციდენტს გადაურჩება
24 და 72 საათიან ვადებს მხოლოდ ის ორგანიზაციები იცავენ, რომლებმაც წინასწარ გადაწყვიტეს, ვინ რას გააკეთებს. მოქმედი პროცედურა ასახელებს იმ პირს, რომელიც აფასებს ინციდენტს ანგარიშგების ზღვრული ზღვრის მიხედვით, იმ პირს, რომელიც ამტკიცებს შეტყობინებას, იმ პირს, რომელიც წარადგენს მას და იმ პირს, რომელიც ინარჩუნებს კონტაქტს ორგანოსთან, თითოეული როლისთვის დანიშნული მოადგილით, რადგან ინციდენტები არ ითვალისწინებს სამუშაო საათებს. შეფასების ეტაპი უნდა განხორციელდეს აღმოჩენიდან პირველი რამდენიმე საათის განმავლობაში; ადრეული გაფრთხილება უნდა იყოს შედგენილი, შემოწმებული და წარდგენილი პირველივე დღეს.

მომზადებული შაბლონები 24-საათიანი ვადის დაცვასა და მის გამოტოვებას შორის განსხვავებას ქმნის. ადრეული გაფრთხილების შაბლონში საჭიროა გამოვლენის დრო, ინციდენტის კატეგორია, დაზარალებული სისტემები, სავარაუდოა თუ არა მავნე აქტივობა და შესაძლებელია თუ არა საზღვრისპირა ეფექტები, პლუს დასახელებული საკონტაქტო პირი. ინციდენტის შეტყობინების შაბლონში მოცემულია სიმძიმის შეფასება, ზემოქმედების მასშტაბი, დაზარალებული მიმღებების რაოდენობა, კომპრომეტირების ინდიკატორები და უკვე გადადგმული შეკავების ნაბიჯები. საბოლოო ანგარიშის შაბლონი მოიცავს ვადებს, ძირითად მიზეზს, სრულ ზემოქმედებას და გატარებულ ზომებს. შეინახეთ ეს ინფორმაცია ოფლაინშიც ხელმისაწვდომი; ინციდენტი, რომელიც აზიანებს თქვენს სისტემებს, ასევე გათიშავს ვიკის, სადაც ისინი ინახება. პროექტის მოკლე იურიდიული მიმოხილვა სამუშაო პროცესში ჩასმულია და ჩვენი IT იურისტები მიჩვეულები არიან ამის გაკეთებას საათში.
ინფორმაციულ-საკომუნიკაციო ტექნოლოგიების მესამე მხარეების რეესტრი ცალკე ყურადღებას იმსახურებს. ანგარიშგების შემთხვევების დიდი ნაწილი მომწოდებლისგან მოდის და თქვენი დაუყოვნებლივი ინფორმირების სახელშეკრულებო ვალდებულება, თქვენი ანგარიშისთვის საჭირო ტექნიკური ინფორმაციის მიღების უფლებასთან ერთად, ინციდენტამდე ღრუბელში ან მომწოდებლის ხელშეკრულებაში უნდა იყოს. ეს ისეთივე შესყიდვის საკითხია, როგორც უსაფრთხოების საკითხი და ის მიწოდების ჯაჭვში არსებული უფრო ფართო სათანადო შემოწმების ვალდებულებების ნაწილია.
ტრენინგი და მმართველობა
დოკუმენტში ჩაწერილი პროცედურები წარუმატებელია. უსაფრთხოების გუნდის გარეთ მყოფმა თანამშრომლებმა უნდა ამოიცნონ შესაძლო ინციდენტის სახე, იცოდნენ, ვის დაუკავშირდნენ ნებისმიერ დროს და გაიგონ, რომ არ უნდა გამოიძიონ დამოუკიდებლად ან წაშალონ არაფერი. უსაფრთხოების გუნდმა კლასიფიკაციის სტანდარტი და სამუშაო პროცესი საკმარისად კარგად უნდა იცოდეს, რათა გამოიყენოს ისინი ზეწოლის ქვეშ, რაც პრაქტიკაში მათ გამეორებას ნიშნავს: რეალისტური სცენარის გამოყენებით, რომელიც აღმოჩენიდან საბოლოო ანგარიშამდეა, ავლენს იმ ხარვეზებს, რომლებსაც წერილობითი პროცედურა მალავს.
საბჭოს დონეზე, Cbw კიბერუსაფრთხოების რისკებს მუდმივ საკითხად აქცევს და არა შემთხვევით საკითხად. მმართველი ორგანო ამტკიცებს რისკების მართვის ზომებს და უნდა გაიაროს ტრენინგი; მას რეგულარულად უნდა მიეწოდოს ინფორმაცია ინციდენტების, წარდგენილი ანგარიშების და ხელისუფლებისგან მიღებული პასუხების შესახებ, ხოლო ერთი დანიშნული აღმასრულებელი დირექტორი უნდა იყოს პასუხისმგებელი ანგარიშგების შესაბამისობაზე. ჩვენი მარეგულირებელი შესაბამისობის პრაქტიკა ეხმარება ორგანიზაციებს, დანერგონ ეს მმართველობა და გამოსცადონ ის ხელმძღვანელის მიერ ამის გაკეთებამდე.
რა უნდა გააკეთოს შემდეგ
სამი ფაქტორი განსაზღვრავს, ასრულებს თუ არა ორგანიზაცია კიბერუსაფრთხოების ინციდენტების შესახებ ანგარიშგების ვალდებულებებს: უნდა იცოდეს, ექცევა თუ არა იგი Cbw-ს ქვეშ და რეგისტრირებულია თუ არა NCSC-ში, წერილობითი ზღვარი იმისა, თუ რა ითვლება მნიშვნელოვნად და დასახელებული პირის ყოლა, რომელსაც შეუძლია ადრეული გაფრთხილების წარდგენა დღის ნებისმიერ დროს, 24 საათის განმავლობაში. ყველაფერი დანარჩენი ამ სამიდან გამომდინარეობს. ჯერ შეამოწმეთ რეგისტრაცია, რადგან ეს არის ერთადერთი ვალდებულება, რომელიც უკვე ვადაგადაცილებულია იმ ორგანიზაციებისთვის, რომლებმაც არ მიხედეს მას და ზედამხედველისთვის მისი გადამოწმება ყველაზე ადვილია.
Law & More ორგანიზაციებს კონსულტაციებს უწევს კიბერუსაფრთხოების შესახებ კანონის მოქმედების სფეროს, ინციდენტების შესახებ ანგარიშგების პროცედურებისა და მომწოდებლების პუნქტების შემუშავების, ასევე ანგარიშისა და მის შემდგომ საზედამხედველო კორესპონდენციის დამუშავების შესახებ. იმ შემთხვევაში, თუ ინციდენტი ასევე მოიცავს პერსონალურ მონაცემებს, მიწოდების ჯაჭვს ან სახელშეკრულებო დავას, ჩვენ შეგვიძლია ეს საკითხები ერთად განვიხილოთ და არა თანმიმდევრობით. თუ არ ხართ დარწმუნებული, ექცევა თუ არა თქვენი ორგანიზაცია კანონის ფარგლებში, ეს არის პირველი საკითხი, რომელიც უნდა გადაწყდეს და ჩვენ სიამოვნებით გიპასუხებთ.